Обновления ядра Ubuntu станут выходить чаще, поскольку Canonical меняет подход, чтобы успевать за “взрывным” ростом числа уязвимостей, которые находят с помощью ИИ.
Компания объявила о переходе на “унифицированный” двухнедельный цикл обновлений стабильного релиза (SRU) для ядра. Это ускоряет выпуск патчей, тестирование и доставку исправлений CVE пользователям.
Раньше Canonical поддерживала обновления ядра по схеме 4/2: четырёхнедельный обычный цикл и двухнедельный цикл безопасности.
Новый график вступит в силу с 28 сентября 2026 года.
Почему потребовались изменения
Canonical заявляет, что “взрывной” рост числа ошибок и CVE, во многом вызванный исследователями, использующими ИИ-модели и агентов, требует изменений.
Уязвимости находят быстрее, чем когда-либо, поэтому патчи должны выходить так же быстро, чтобы пользователи не оставались с уязвимыми для атак и эксплуатации системами Ubuntu.
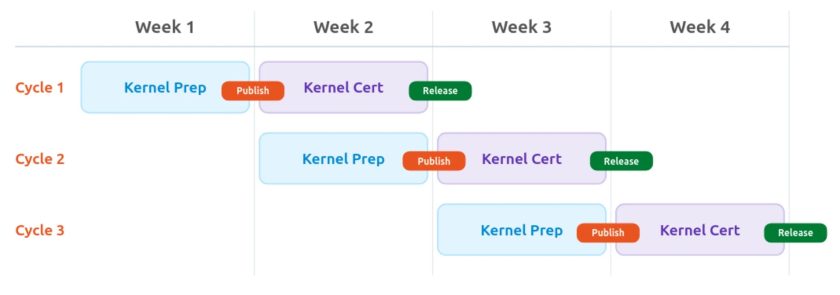
В новом подходе Canonical переходит на повторяющийся двухнедельный цикл: в первую неделю готовятся патчи и сборки, во вторую завершается сертификационное тестирование и выпускаются обновления.
Пользователи также могут включить карман обновлений -proposed, чтобы получать исправления до того, как Canonical завершит их тестирование, но делают это на свой риск.
На этой схеме показано, что “двухнедельное” изменение технически означает еженедельный выпуск обновлений безопасности ядра:
Пользователям, которым может потребоваться немедленная защита от уязвимости, Canonical обещает предоставить или описать обходные решения в течение 24-48 часов после обнаружения уязвимости.
“Цель в том, чтобы привести среды в защищённое, более безопасное состояние в течение 24-48 часов после публичного раскрытия, задолго до выхода патча”.
Если безопасного обходного решения нет, Canonical направит пользователей к общим рекомендациям по усилению защиты.
Пока нет комментариев. Будьте первым!