Платформа Pangolin с открытым исходным кодом для zero-trust удалённого доступа выпустила версию 1.22. В ней появился новый AI Gateway для управления доступом к облачным и self-hosted ИИ-моделям. Несколько функций удалённого доступа, ранее доступных только в Enterprise, перешли в бесплатную Community Edition.
Главным нововведением стал новый AI Gateway. Это выделенный ресурс Pangolin, который работает как identity-aware прокси между AI-клиентами и провайдерами моделей. Вместо того чтобы настраивать приложения и coding-агентов на прямое взаимодействие с сервисами вроде OpenAI, Anthropic или Gemini, администраторы могут направить их на URL Pangolin и централизованно управлять доступом.
Шлюз работает как с коммерческими облачными сервисами, так и с локально развёрнутыми моделями. Pangolin поддерживает OpenAI, Anthropic, Google Gemini, Amazon Bedrock, Google Vertex AI, Microsoft Foundry, OpenRouter и Vercel AI Gateway. Те, кто размещает модели самостоятельно, могут подключать собственных провайдеров, например Ollama, vLLM, Bifrost и другие совместимые эндпоинты, работающие на их инфраструктуре.
К одному шлюзу можно подключить несколько провайдеров. Один endpoint Pangolin может отдавать Claude от Anthropic, GPT-модели от OpenAI и локально развёрнутую модель Llama через Ollama. Администраторы могут управлять тем, какие модели доступны через каждый шлюз, с помощью списков разрешений и запретов.
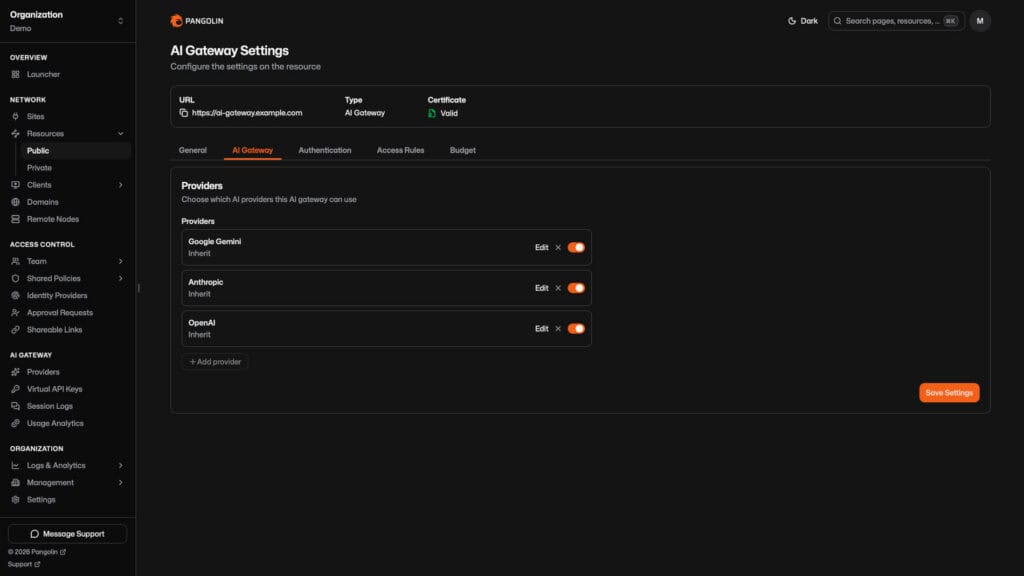
AI Gateway можно настроить как публичный или приватный ресурс. Публичный шлюз получает полное доменное имя и использует виртуальные API-ключи Pangolin для аутентификации. Клиенты отправляют виртуальный ключ в Pangolin, а платформа проверяет личность и права пользователя, прежде чем перенаправить запрос с реальными учётными данными upstream-провайдера.
Приватные AI Gateway работают иначе. Они доступны только с устройств, подключённых через клиент Pangolin, а учётными данными служит авторизованная клиентская сессия. Для доступа к шлюзу пользователям не нужен отдельный API-ключ Pangolin.
Помимо новых ИИ-функций, в Pangolin 1.22 добавлены браузерные ресурсы SSH, RDP и VNC. Изначально они появились как функции Enterprise в Pangolin 1.19, а теперь доступны пользователям Community Edition как публичные ресурсы.
После аутентификации в Pangolin пользователи могут открыть интерактивный SSH-терминал прямо в браузере, получить доступ к Windows-машине по RDP или подключиться к удалённому рабочему столу по VNC. Браузерный RDP в Pangolin также поддерживает работу с буфером обмена и передачу файлов.
Эти ресурсы используют те же учётные записи, роли, single sign-on и политики доступа, что и остальные ресурсы Pangolin. Это даёт централизованное управление доступом вместо того, чтобы открывать и защищать каждую удалённую службу по отдельности.
Приватные SSH- и HTTPS-ресурсы теперь входят в Community Edition. При подключённом клиенте Pangolin пользователи могут заходить по SSH на внутренние системы через туннель с помощью команды pangolin ssh или открывать внутренние веб-приложения по HTTPS-именам хостов, доступным только в приватной сети Pangolin.
Пользователи Community Edition в версии 1.22 получили ещё одну функцию, ранее ограниченную: информацию о статусе сертификатов для публичных ресурсов. Интерфейс теперь показывает прямо на странице ресурса, действителен ли связанный с ним TLS-сертификат.
В релиз вошли и несколько небольших улучшений. Администраторы теперь могут отправлять тестовые уведомления при настройке действий по оповещениям, чтобы проверить интеграции с email и webhook до наступления реального инцидента.
Метки ресурсов можно задавать через YAML-шаблоны или метки контейнеров. Исправления затрагивают настройки хранения журналов и поведение обновления в таблицах логов. В релиз также вошли улучшения интерфейса и общие исправления ошибок.
Подробнее можно узнать в анонсе или в списке изменений.
Изображение: Pangolin
Пока нет комментариев. Будьте первым!