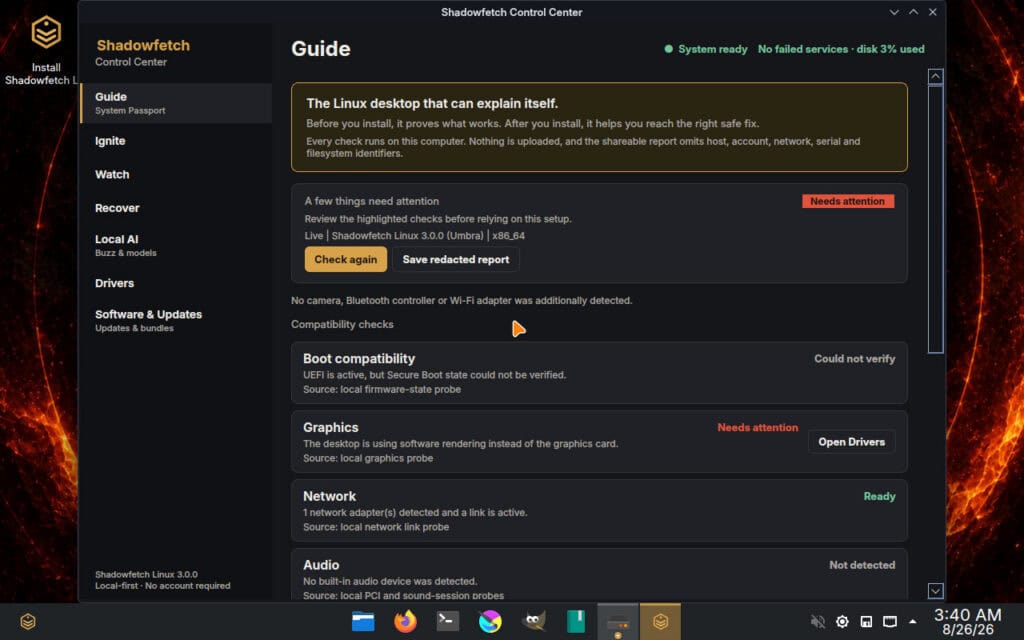
Разработчики Shadowfetch Linux объявили о выпуске версии 3.0 дистрибутива на основе Debian Testing с рабочим окружением KDE Plasma 6. Релиз сочетает традиционный десктоп с локальными ИИ-инструментами и функциями восстановления на базе Btrfs. Основной акцент сделан на запуске автономных агентов написания кода в более контролируемой и обратимой среде.
В новом релизе 3.0 “Umbra” Shadowfetch заметно усилила поддержку разработки с использованием ИИ. Центральное место занимает Fireline, новая система, которая удерживает автономных агентов написания кода под контролем: ограничивает доступ, отслеживает изменения и позволяет при необходимости откатывать их.
Первый компонент этой системы, shadowfetch-firebreak, запускает агентов написания кода, таких как Claude Code, Codex CLI, Cursor, Aider и подобные инструменты, внутри песочницы Bubblewrap.
Внутри этого окружения операционная система монтируется в режиме только для чтения. Запись разрешена только в выбранный проект в каталоге пользователя ~/Workspaces. Сетевой доступ можно отключить, а переменные окружения с ключами API или токенами аутентификации удаляются до запуска агента.
Перед каждой сессией также создаётся контрольная точка, а в журнал systemd записывается запись аудита. Ещё один инструмент, shadowfetch-checkpoint, создаёт снимки отдельных рабочих пространств и сравнивает их состояние до и после сессии агента.
В системах с Btrfs он может использовать снимки подтомов, а на других файловых системах переключается на переносимые архивы. Пользователь может просмотреть diff по содержимому, показывающий изменения, и при необходимости восстановить рабочее пространство в прежнее состояние.
В Shadowfetch 3.0 также появились четыре собственных MCP-сервера для Model Context Protocol. Они предоставляют контролируемые интерфейсы для чтения информации о системе, просмотра доступных точек восстановления, создания и управления контрольными точками рабочих пространств, а также доступа к файлам в ограниченном объёме.
Среди них есть служба “passport” только для чтения, которая выдаёт очищенную от приватных данных информацию о системе, а также отдельные службы Phoenix, checkpoint и filesystem. Shadowfetch также предоставляет команду для генерации конфигурации, которую можно скопировать в совместимые ИИ-клиенты.
Ещё один новый компонент, shadowfetch-ai-ignition, упрощает выбор модели для локального запуска. Вместо общего списка моделей инструмент проверяет доступный объём VRAM и рекомендует модели, подходящие для оборудования. Сейчас каталог ориентирован на открытые модели, такие как Qwen3, Devstral и gpt-oss.
Важно, что в состав дистрибутива не входят модели, и любые загрузки запускает только сам пользователь.
Возможности Shadowfetch, появившиеся в предыдущих выпусках, также остаются доступны. Среди них Shadowfetch Guide и приватный System Passport, точки восстановления Phoenix для установок на Btrfs, система обновлений Fireproof, которая имитирует изменения пакетов перед их применением, и опциональное рабочее пространство Buzz для локального ИИ.
Дистрибутив по-прежнему использует установщик Calamares, поддерживает системы с BIOS и UEFI, предлагает шифрование диска LUKS2 и поставляется с подписанным ISO и подписанным APT-репозиторием. Проект также заявляет, что в дистрибутиве нет телеметрии.
Дополнительные подробности доступны в официальном анонсе.
Shadowfetch Linux 3.0 “Umbra” с подзаголовком Fire Edition “Backfire” доступна только для 64-битных x86-систем. Дистрибутив по-прежнему основан на Debian Testing и использует KDE Plasma 6 в качестве рабочего окружения.
Изображение: Shadowfetch
Пока нет комментариев. Будьте первым!