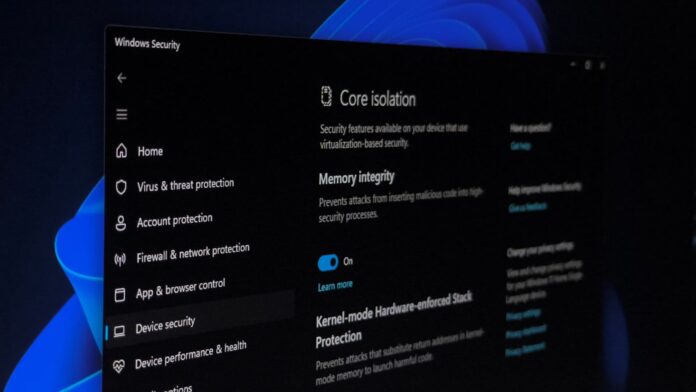
Microsoft начнёт включать Memory Integrity по умолчанию на совместимых устройствах с Windows 11 с октября 2026 года. Изменение появится в обновлении Patch Tuesday, которое выйдет 13 октября.
Эта функция существует уже несколько лет, но на многих совместимых ПК она так и не была включена. Теперь Microsoft закрывает этот пробел, и пользователям не придётся вручную менять настройки. Вот что нужно знать:
Что такое Memory Integrity и зачем Microsoft включает её по умолчанию
Memory Integrity также называется Hypervisor-protected Code Integrity, или HVCI. Она работает вместе с Virtualization-based Security, используя аппаратную виртуализацию процессора для создания изолированной среды, к которой остальная часть Windows не имеет прямого доступа.
Драйверы режима ядра, самый низкий уровень программного обеспечения на ПК, должны пройти проверку в этой изолированной среде, прежде чем Windows разрешит им выполняться. Вредоносное ПО, которое пытается проникнуть через уязвимый или неподписанный драйвер, блокируется на этом уровне и не попадает в ядро.
На каких ПК Memory Integrity включится автоматически в октябре
Функция появится не на всех ПК с Windows 11, но требования Microsoft к оборудованию для автоматического включения довольно мягкие:
- процессор Intel 8-го поколения или новее,
- AMD Zen 2 или новее,
- Qualcomm Snapdragon 8180 или новее,
- минимум 8 ГБ ОЗУ на системах x64,
- SSD объёмом от 64 ГБ, виртуализация включена в прошивке,
- драйверы уже подтверждённой совместимости с Memory Integrity.
ПК категории Secured-core, которую Microsoft и OEM-производители применяют к бизнес- и корпоративному оборудованию, уже продаются с включённой защитой.
Перед включением Microsoft также проводит проверку готовности. Windows сначала оценит каждое устройство, а не будет включать функцию принудительно на всех ПК, которые соответствуют минимальным требованиям.
Если функция была отключена намеренно через групповую политику, Intune или правку реестра вручную, Windows Update учтёт это и не станет её включать. Эта мера работает по принципу отказа по политике, а не принудительного изменения настроек.
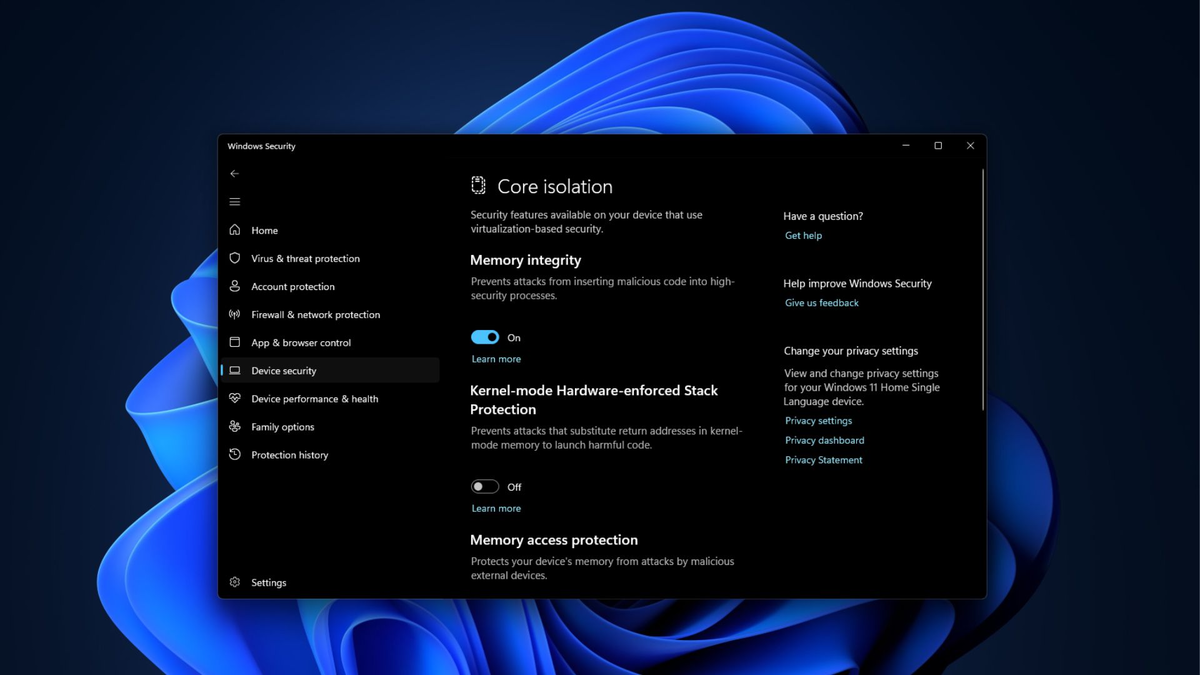
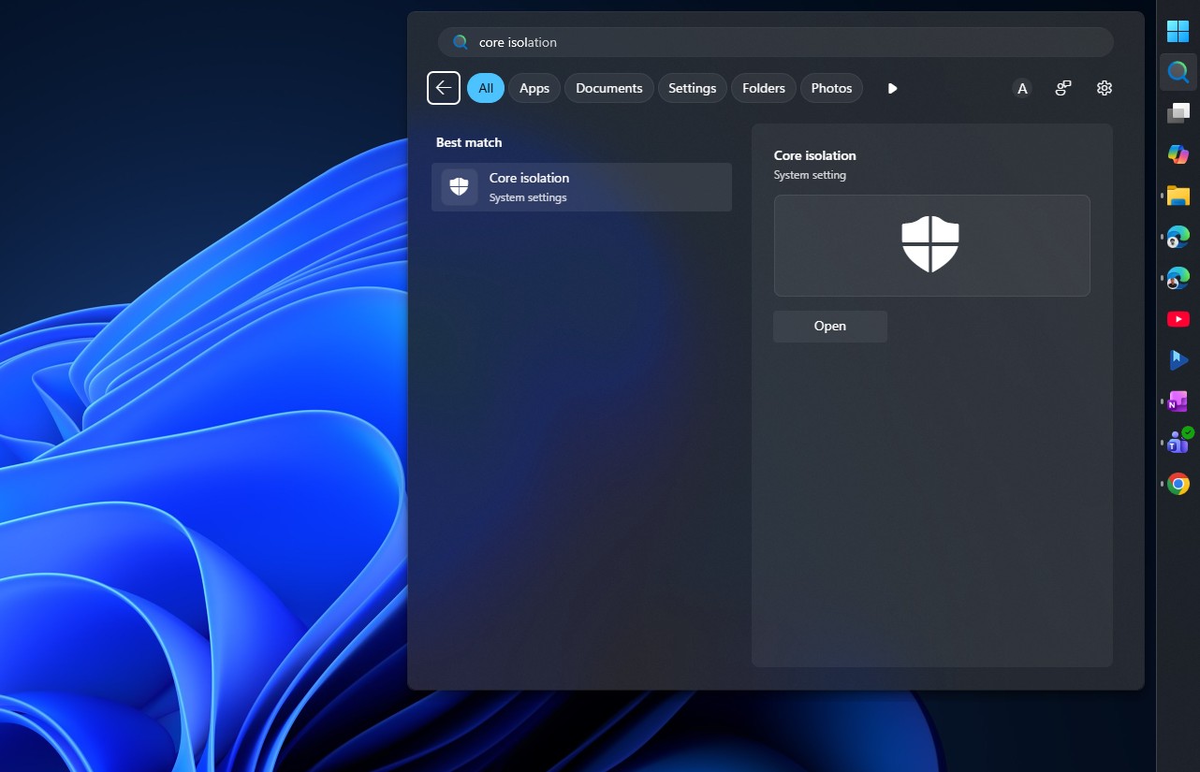
- Проверить, включена ли Memory Integrity, можно через Windows Security > Device security > Core isolation.
- Переключатель Memory Integrity показывает состояние Вкл или Выкл прямо на этой странице.
- ИТ-администраторы могут заранее настроить функцию через ключи реестра в разделе HKLM\System\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity или управлять ею массово через групповую политику и Intune.
Несовместимые драйверы чаще всего мешают включению функции у всех пользователей. Драйвер, написанный много лет назад и работающий с памятью способами, которые Memory Integrity не разрешает, не загрузится. В худших случаях на старом оборудовании это приводило к сбоям загрузки.
Windows фиксирует такие конфликты в Event Viewer, в разделе Applications and Services Logs > Microsoft > Windows > CodeIntegrity > Operational, с кодом события 3087, если драйвер помечен как несовместимый. Если после обновления ПК начнёт вести себя странно, сначала стоит проверить этот журнал.
Почему Microsoft решила включить функцию сейчас
В последнее время безопасность Windows испытывает давление иного рода. Исследования уязвимостей с помощью ИИ ускорились настолько, что исследователи, а предположительно и злоумышленники, находят ошибки уровня ядра в Windows заметно быстрее, чем раньше.
Включение защиты, которая уже была неактивна на миллионах подходящих ПК, позволяет простым способом закрыть целый класс атак, не дожидаясь медленного исправления в другом месте ОС.
Memory Integrity изначально не была эксклюзивом Windows 11. Функция появилась как опциональная возможность на базе VBS ещё в Windows 10, а по умолчанию включалась только при чистой установке Windows 10 в режиме S и позже Windows 11 на подходящем оборудовании.
Миллионы ПК за эти годы обновлялись, а не переустанавливались с нуля. Именно такие устройства Microsoft и хочет охватить октябрьским обновлением. Это оборудование, которое всегда соответствовало требованиям, но с отключённой защитой.
Стоит ли отключать Memory Integrity? Обычно нет
Если после включения Memory Integrity что-то перестанет работать, чаще всего это будет отказ старого драйвера. Windows Security отметит проблему в разделе Core isolation, а журнал CodeIntegrity укажет, какой драйвер стал причиной.
Дальше останется дождаться обновлённого драйвера от производителя или вручную отключить функцию на время ожидания. С этим компромиссом уже несколько лет живут пользователи ПК, у которых защита была включена.
Пока нет комментариев. Будьте первым!