По подсчётам редакции, 611 уникальных уязвимостей относятся именно к Windows 11 24H2 и 25H2. В это число не входит Windows Server, поэтому с учётом Windows Server показатель вырастает до 723. Если же учитывать все продукты Microsoft, охваченные выпуском, получается уже 974.
Если компьютер не отключён от сети, откладывать обновления безопасности больше не стоит. Рекомендация редакции совпадает с обновлёнными рекомендациями Microsoft.
В июле 2026 года Microsoft уже предупреждала об опасности переноса обновлений Windows, поскольку угрозы с использованием ИИ развиваются угрожающе быстро.
Директор Microsoft 365 Джереми Чапман отметил, что такие качественные обновления, как сентябрьский выпуск 2026 года, не стоит откладывать более чем на три дня. Если у обновления срок установки равен нулю или одному дню, льготный период не должен превышать двух дней. Проще говоря, не ставьте обновления Windows на паузу.
Microsoft считает, что злоумышленники используют ИИ для атак на уязвимые продукты
Microsoft ранее предупреждала ИТ-администраторов, что у атакующих “достаточно времени”, чтобы использовать ИИ и “находить и эксплуатировать известные бреши в безопасности”, если откладывать критические качественные обновления с исправлениями на “пару недель”.
“Если критические качественные обновления с исправлениями безопасности доставляются только через пару недель после выпуска, у атакующих, использующих ИИ, достаточно времени, чтобы найти и проэксплуатировать известные бреши”, предупредил директор Microsoft 365.
“Чтобы решить эту проблему, мы обновили рекомендации по развёртыванию обновлений Windows: срок отсрочки для качественных обновлений теперь составляет менее трёх дней, дедлайны для таких обновлений равны нулю или одному дню, а льготный период не превышает двух дней.”
Джереми Чапман, директор Microsoft 365, опубликовал следующую рекомендацию по безопасности для всех, особенно для ИТ-администраторов:
Сентябрьское обновление Windows 11 не стоит откладывать
Сентябрьский выпуск Windows 11 как раз попадает под новые рекомендации Microsoft. Это одно из тех обновлений безопасности, которые откладывать не стоит.
В руководстве по обновлениям безопасности Microsoft сообщила, что сентябрьский выпуск 2026 года содержит 974 CVE для разных продуктов. Эту цифру также подтвердил Том Галлахер, вице-президент по разработке в Microsoft Security Response Center (MSRC).
974 CVE, которые приводит Microsoft, включают уязвимости в Office, SQL Server, Azure, Exchange Server, SharePoint Server и средствах разработки. Часть этих продуктов работает на Windows, но Microsoft учитывает их уязвимости отдельно от семейства Windows.
Из них Microsoft относит 723 уязвимости к семейству продуктов Windows. Это несколько версий Windows и Windows Server. По подсчётам редакции, 611 уникальных CVE относятся именно к Windows 11 25H2 и 24H2. Уязвимости, характерные только для серверных редакций, в число 611 не входят.
Сентябрьские исправления безопасности 2026 года Количество Пояснение
Выпуск безопасности Microsoft 974 CVE Microsoft во всех затронутых семействах продуктов
Семейство продуктов Windows 723 Уязвимости Windows и Windows Server
Windows 11 24H2 и 25H2 611 Уникальные CVE, относящиеся к сентябрьским исправленным сборкам Windows 11 24H2 и 25H2
Для расчёта по Windows 11 редакция изучила данные CVE Microsoft и посчитала уникальные уязвимости, которые относятся к Windows 11 24H2 Build 26100.9445 и Windows 11 25H2 Build 26200.9445. Эти исправления выпущены вместе с KB5124008.
В 2026 году объём обновлений безопасности Microsoft резко вырос
Рост становится очевиднее, если сравнить общее количество CVE, которые Microsoft публикует в день выпуска Patch Tuesday:
Месяц Microsoft CVE в 2025 году Microsoft CVE в 2026 году Год к году
Январь 159 112 -29,6%
Февраль 63 59 -6,3%
Март 57 83 +45,6%
Апрель 126 165 +31,0%
Май 78 137 +75,6%
Июнь 66 206 +212,1%
Июль 130 622 +378,5%
Август 111 421 +279,3%
Сентябрь 86 974 +1 032,6%
Январь-сентябрь 876 2 779 +217,2%
Примечание: редакция взяла эти цифры с портала безопасности Microsoft. Они включают общее количество CVE на день выпуска. Компания может пересматривать старые записи после релиза, поэтому итоговые цифры могут оказаться выше.
В приведённой таблице также указан рост год к году по числу уязвимостей. С января по сентябрь общее количество CVE в день релиза у Microsoft выросло с 876 в 2025 году до 2 779 в 2026 году, то есть на 217,2%.
Только за сентябрь рост превысил 1 000% в годовом выражении, и можно уверенно сказать, что в ближайшие месяцы ситуация станет ещё хуже.
Что именно исправляет сентябрьское обновление Windows 11
Смотреть ли на 974 исправления Microsoft или на 611 уязвимостей, относящихся только к Windows 11 24H2 и 25H2, цифры огромные. Они показывают, что с продуктами, которые используются каждый день, что-то не так.
Сентябрьские исправления затрагивают базовые компоненты Windows: Windows Update, Windows Hello, биометрию и графический стек Windows.
CVE Компонент Windows Тип Суть
CVE-2026-81963 Стек Windows Update Повышение привилегий Microsoft сообщает, что эксплуатация уже зафиксирована
CVE-2026-69784 Windows Hello Повышение привилегий Уязвимость use-after-free, затрагивающая Windows 11 24H2 и 25H2
CVE-2026-73017 Графическое ядро Windows Удалённое выполнение кода Может позволить авторизованному злоумышленнику выполнить код
CVE-2026-83979 Служба биометрии Windows Повышение привилегий Уязвимость use-after-free, затрагивающая биометрический стек Windows
Например, самая срочная проблема обозначена как CVE-2026-81963. Это уязвимость повышения привилегий в стеке Windows Update. В своём уведомлении Microsoft объясняет, что причина в некорректном разрешении ссылок перед доступом к файлу в стеке Windows Update. Это может позволить авторизованному локальному злоумышленнику повысить привилегии.
Почему обновления безопасности Microsoft стали такими большими
Windows не превратилась в катастрофу безопасности в одночасье. Microsoft ожидала, что все будут обсуждать эти крупные цифры, поэтому подготовила объяснение.
В мае 2026 года Microsoft сама подтвердила, что в ближайшие месяцы обновления Patch Tuesday станут крупнее. Это связано с ростом объёма отчётности и тем, что внутренние ИИ-модели компании стали зрелее и теперь находят больше ошибок за короткое время. Кроме того, к поиску уязвимостей подключилось больше исследователей, а Microsoft использует ИИ для более быстрого обнаружения ошибок.
Одновременно атакующие тоже используют ИИ, чтобы быстрее находить и эксплуатировать известные бреши. Это игра в кошки-мышки, и Microsoft не может позволить себе проиграть, поэтому активно вкладывается в собственные ИИ-модели.
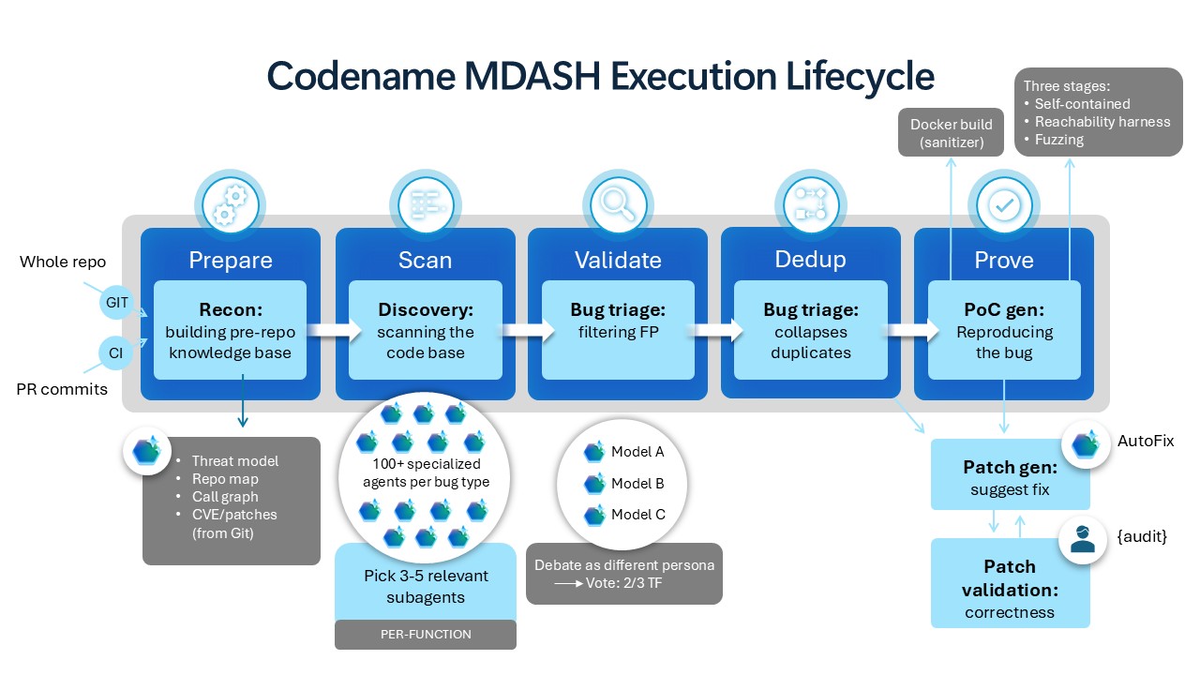
Например, компания представила MDASH как ответ на ИИ-угрозы.
“Кодовое имя MDASH, по сути, обозначает агентную систему обнаружения и устранения уязвимостей”, пояснили в Microsoft и показали следующую схему процесса.
Пока нет комментариев. Будьте первым!