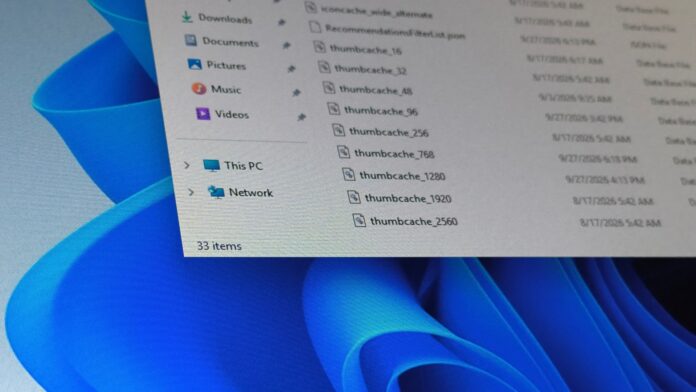
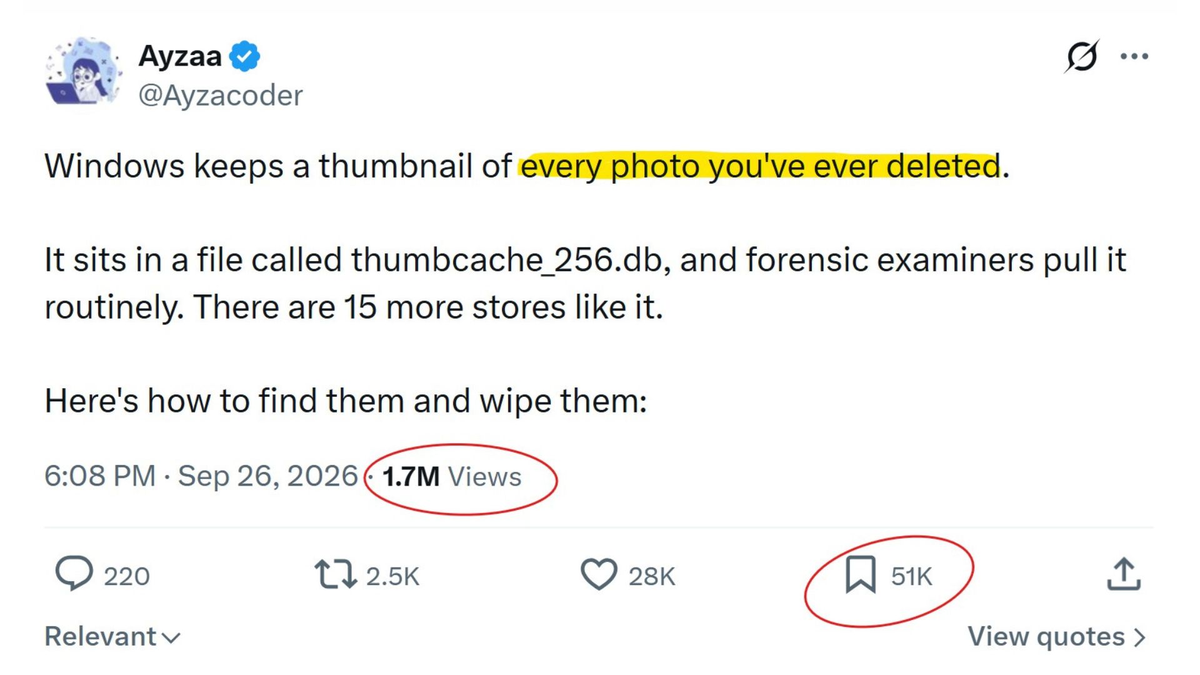
Вирусный пост в X утверждает, что Windows хранит миниатюру каждого фото, которое вы когда-либо удаляли, тайно сохраняя её в файле thumbcache_256.db. Звучит пугающе для настольной ОС, которой пользуются 1,5 млрд человек. Пост уже набрал 1,7 млн просмотров, и нам прислали несколько сообщений с вопросом, стоит ли выполнять инструкции из твита.
Справедливости ради, это функция Windows. Проводник действительно хранит кэш миниатюр, чтобы не создавать превью изображений заново каждый раз. Однако пост преувеличивает по нескольким пунктам.
И паниковать не стоит: это не особенность только Windows. В macOS есть миниатюры Quick Look, на Linux-десктопах действует общий стандарт кэша миниатюр, а в Android есть API для создания и получения миниатюр изображений.
Прокрутка тысяч фотографий была бы не такой плавной и быстрой, если бы ОС создавала превью с нуля.
Если вас это всё ещё беспокоит, в Windows есть простой выход. Кэш можно очистить в несколько кликов, а в редакциях Pro и выше у Microsoft есть политика, которая отключает кэширование миниатюр.
Как посмотреть и удалить миниатюры, которые могла сохранить Windows
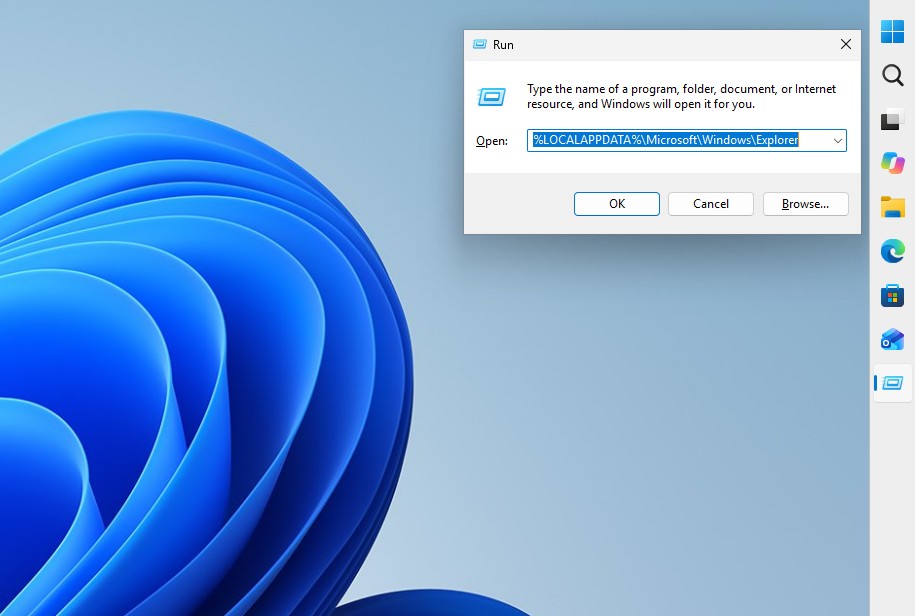
Нажмите Windows + R, вставьте %LOCALAPPDATA%\Microsoft\Windows\Explorer и нажмите Enter. Вы увидите файлы баз данных вроде thumbcache_32.db, thumbcache_96.db, thumbcache_256.db и thumbcache_1024.db. В каждом хранятся миниатюры разного размера, а их набор зависит от версии Windows.
Централизованный кэш появился в Windows Vista. В Windows XP в каждой папке был свой скрытый файл Thumbs.db, и Microsoft отмечает, что общий кэш решил проблему старого подхода с превью в разных папках.
Открытие этой папки, кстати, не покажет галерею удалённых фото. Чтобы извлечь изображения из этих баз, понадобится инструмент вроде открытого Thumbcache Viewer.
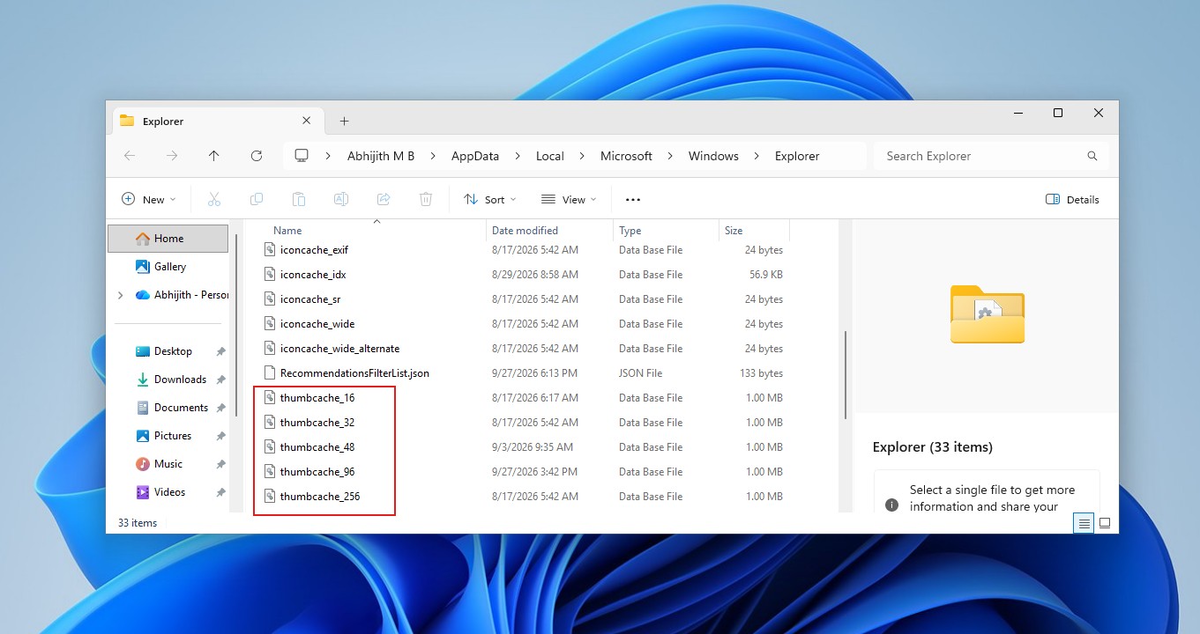
Самое главное: утверждение про "каждое фото, которое вы когда-либо удаляли" сильно преувеличено, и сейчас объясним почему. В 4:01 мы скачали три изображения, открыли их, удалили и проверили папку. Файлы thumbcache были на месте (разумеется), но дата их последнего изменения осталась 17 сентября, а не 28 сентября. Значит, ничего нового в них не записалось. Мы поработали за ПК, перезагрузились и проверили снова. Изменений не было.
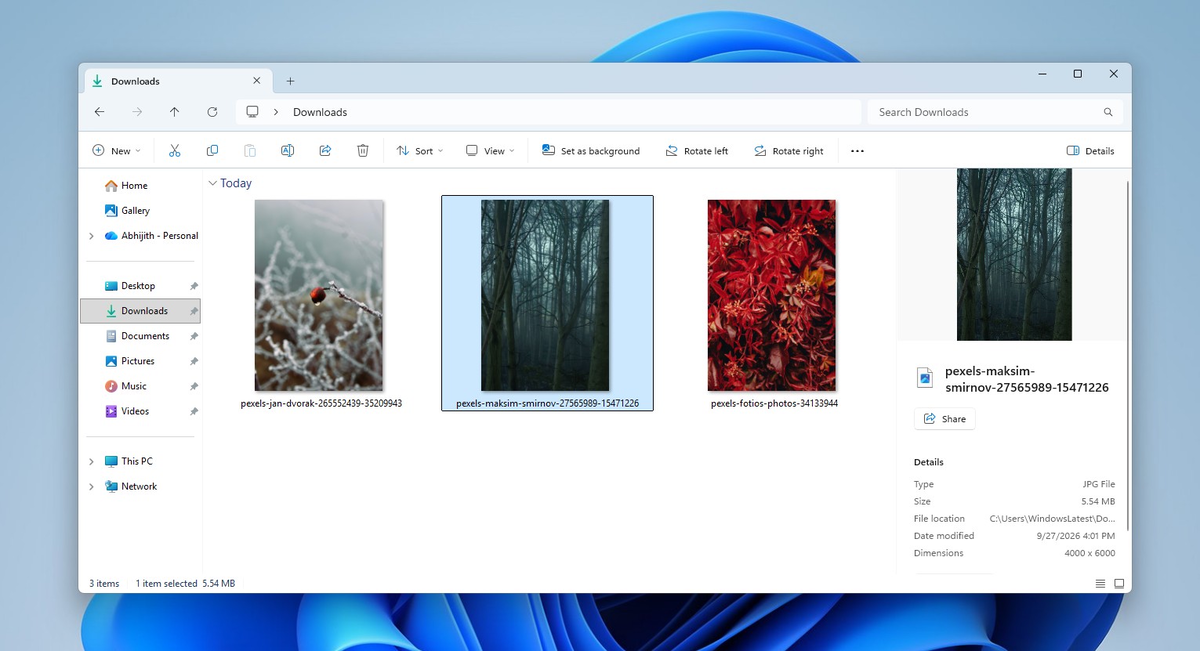
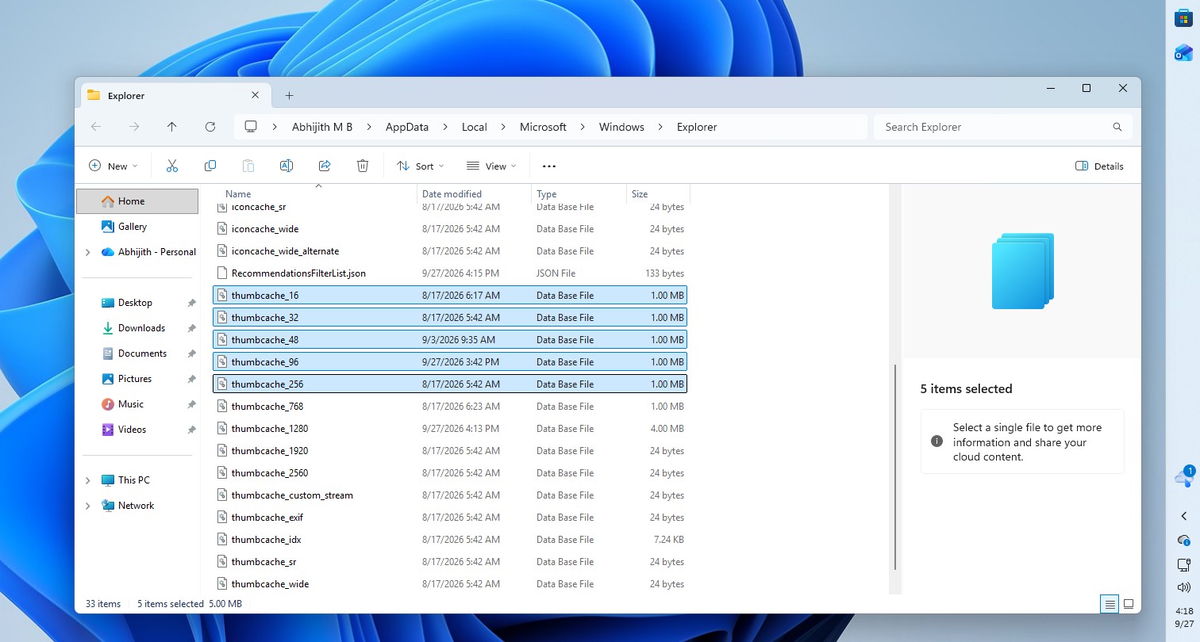
Рэймонд Чен из Microsoft объяснил почему ещё в 2016 году. Само по себе создание или копирование файлов изображений не создаёт записи в кэше миниатюр. Они появляются от "Проводника или любого другого приложения, которое использует кэш миниатюр Проводника". Если Проводник не показывал миниатюру вашего фото, скорее всего, искать нечего. В нашем случае мы открыли изображения, не просматривая их в режиме миниатюр, поэтому превью, возможно, и не закэшировалось.
Кэш нужен исключительно для скорости. Когда приложение запрашивает миниатюру, которой нет в кэше, Windows извлекает её из исходного файла и сохраняет, согласно документации Microsoft по кэшу миниатюр. Копия в кэше существует отдельно от вашего фото, поэтому удаление фото её не затрагивает.
Если вы хотите удалить миниатюры ваших фото, созданные Windows, выполните следующие шаги:
- Нажмите Windows + R, введите cleanmgr и нажмите Enter. Откроется очистка диска Windows.
- Выберите диск Windows, обычно C:
- Отметьте пункт "Эскизы" и снимите галочки с других категорий, если нужно удалить только превью.
- Нажмите OK, затем "Удалить файлы".
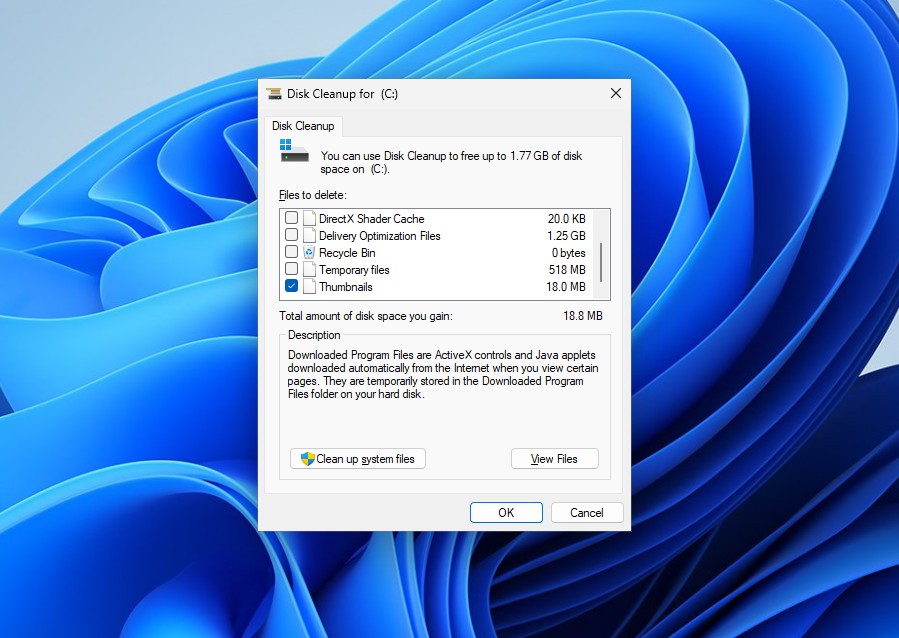
Microsoft указывает "Эскизы" как категорию очистки диска, и вопреки вирусному посту отмечать "Временные файлы" не нужно. Windows заново построит кэш, когда вы будете просматривать папки.
Если вы хотите, чтобы Windows совсем перестала кэшировать миниатюры, в версиях Windows 11 Pro, Enterprise и Education для этого есть политика. Откройте gpedit.msc, перейдите в Конфигурация пользователя > Административные шаблоны > Компоненты Windows > Проводник и включите "Отключить кэширование эскизов", что задаёт значение NoThumbnailCache.
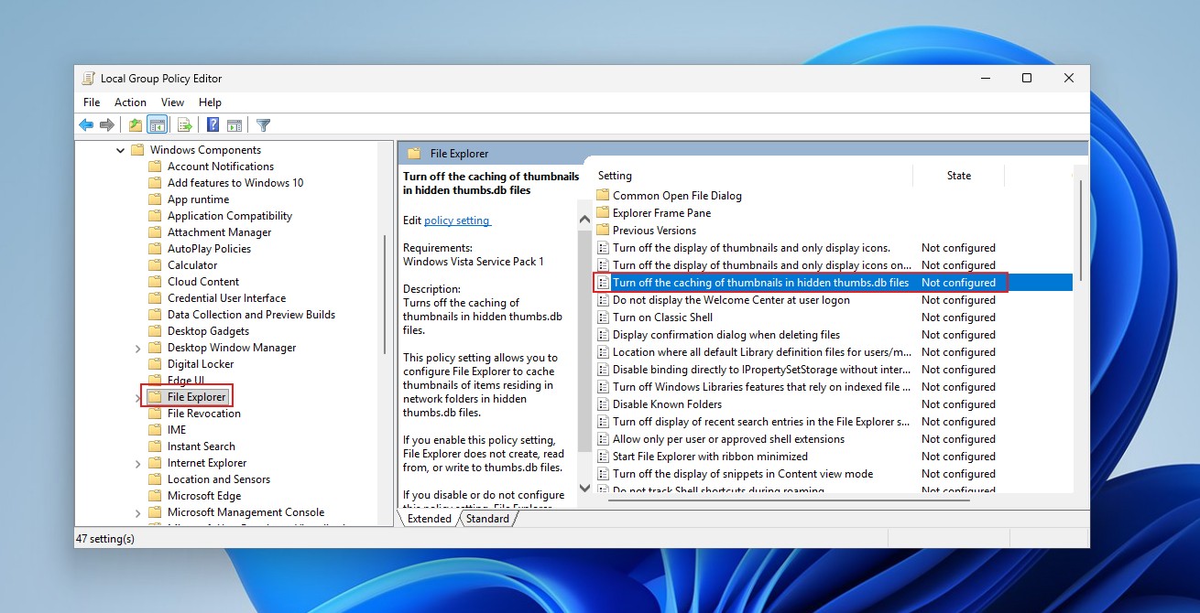
Microsoft рекомендует это для общих или чувствительных к безопасности ПК, потому что "кэш миниатюр может прочитать любой пользователь".
В Windows 11 Home ближайший вариант: Проводник > Параметры > Вид > "Всегда отображать значки, а не эскизы", после чего Проводник перестанет создавать превью.
Windows не сохраняет каждое удалённое фото, но кэш миниатюр может пережить оригинал
Сначала миниатюра должна появиться, и Windows кэширует не каждый файл. В документации API Microsoft есть флаг WTS_EXTRACTDONOTCACHE, который позволяет приложениям извлекать миниатюру, не добавляя её в кэш.
Чен также объяснял в 2017 году, что Проводник намеренно пропускает миниатюры для файлов, помеченных как offline в архивных системах, поскольку для создания миниатюры нужно прочитать файл, а "открытие папки привело бы к извлечению всех файлов!"
Итак, миниатюра не обязательно существует, не обязательно хранится вечно и это не ваше оригинальное фото.
У сохранившихся миниатюр есть криминалистическая ценность. Исследователи выяснили, что удаление исходного файла в Windows 7 не убирало запись из кэша, а более поздние работы показали, как следователи используют такие кэши для идентификации изображений. Впрочем, может ли превью размером 32 пикселя выдать человека или место, сильно зависит от самого изображения.
Что касается остальной части треда, в большинстве утверждений есть доля истины, но поданы они в категоричных формулировках.
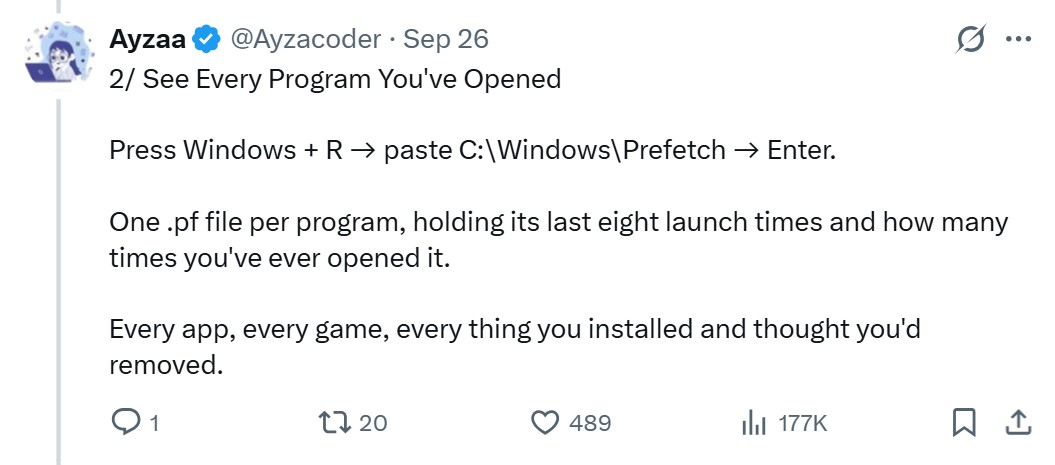
Файлы Prefetch в C:\Windows\Prefetch действительно хранят счётчик запусков и до восьми последних времён запуска для каждой программы. Однако Windows 8 и новее (да, Windows 11 тоже) хранят около 1024 таких файлов, а приложение, запущенное из двух мест, получает две отдельные записи. Это система кэширования для оптимизации производительности, а не пожизненный журнал всех установленных приложений.
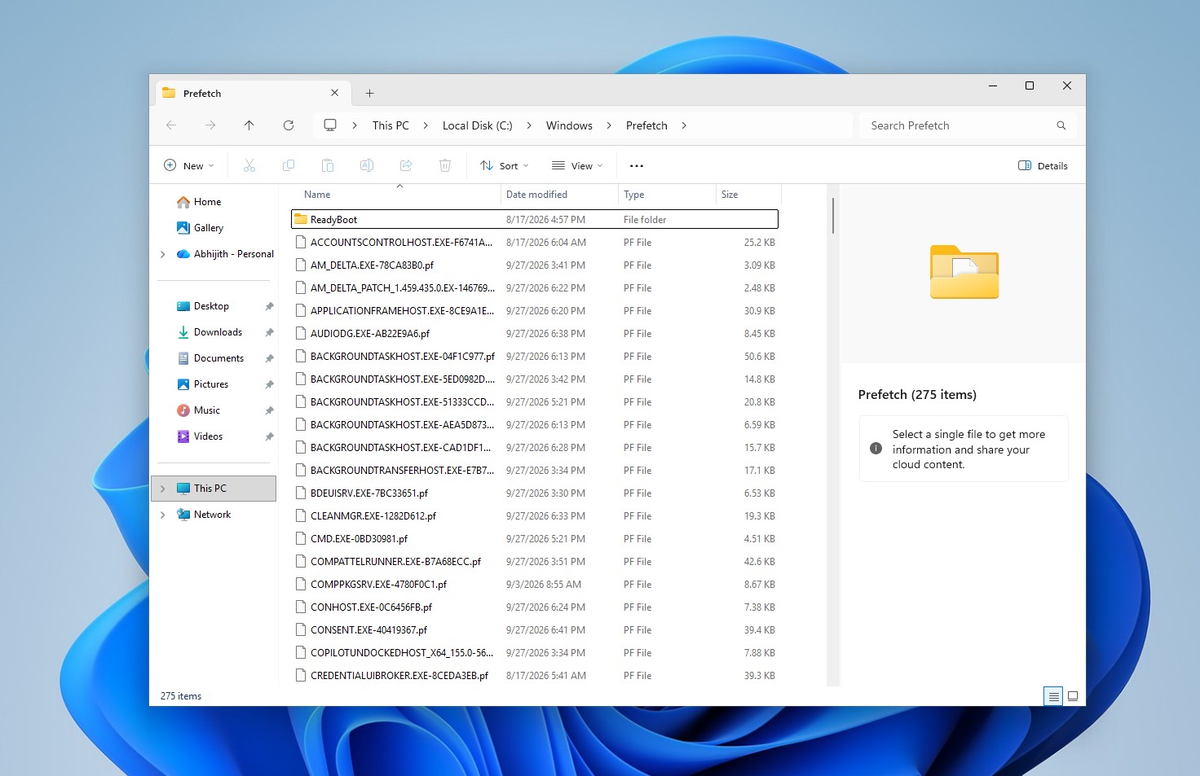
Если вы всё же беспокоитесь, просто выделите все файлы в Prefetch и нажмите Delete, чтобы удалить их. Prefetch нужен для ускорения запуска приложений.
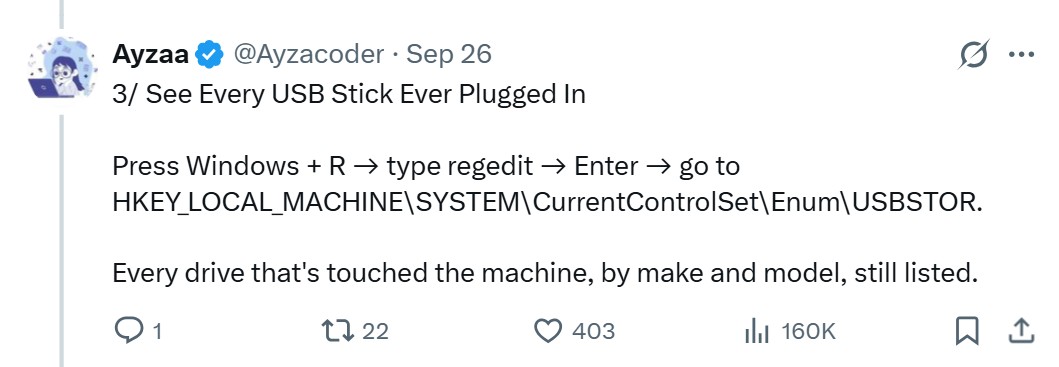
Ключ реестра USBSTOR сохраняет записи о USB-накопителях после их отключения, но это не полная и не постоянная история устройств.
Трюк с Wi-Fi работает. Команда netsh wlan show profile name="NETWORK NAME" key=clear покажет сохранённый ключ, если у вас есть права, но Windows хранит ключ зашифрованным и расшифровывает его только по запросу.
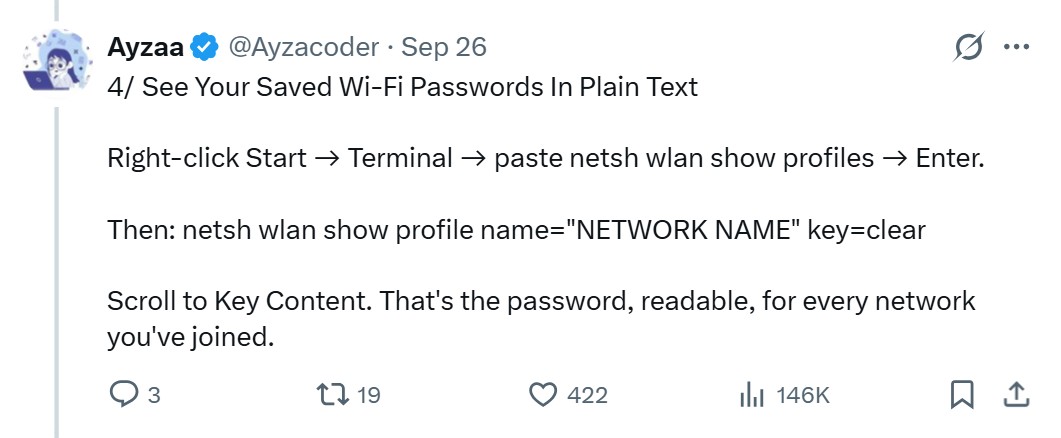
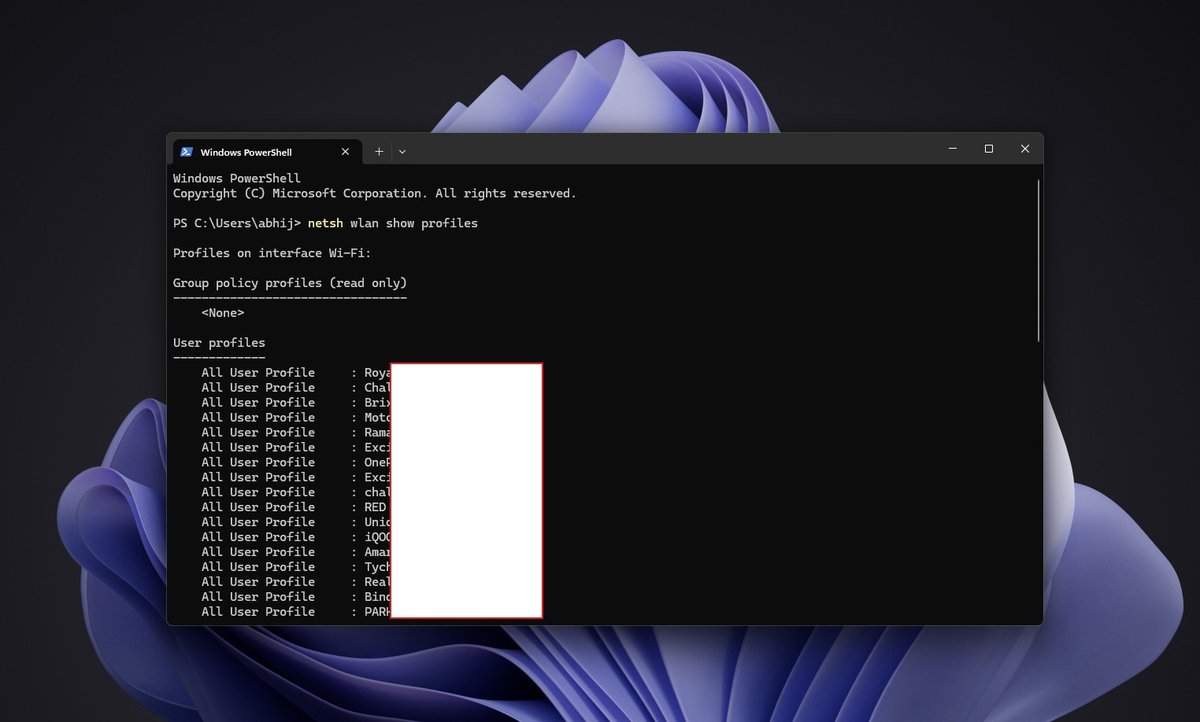
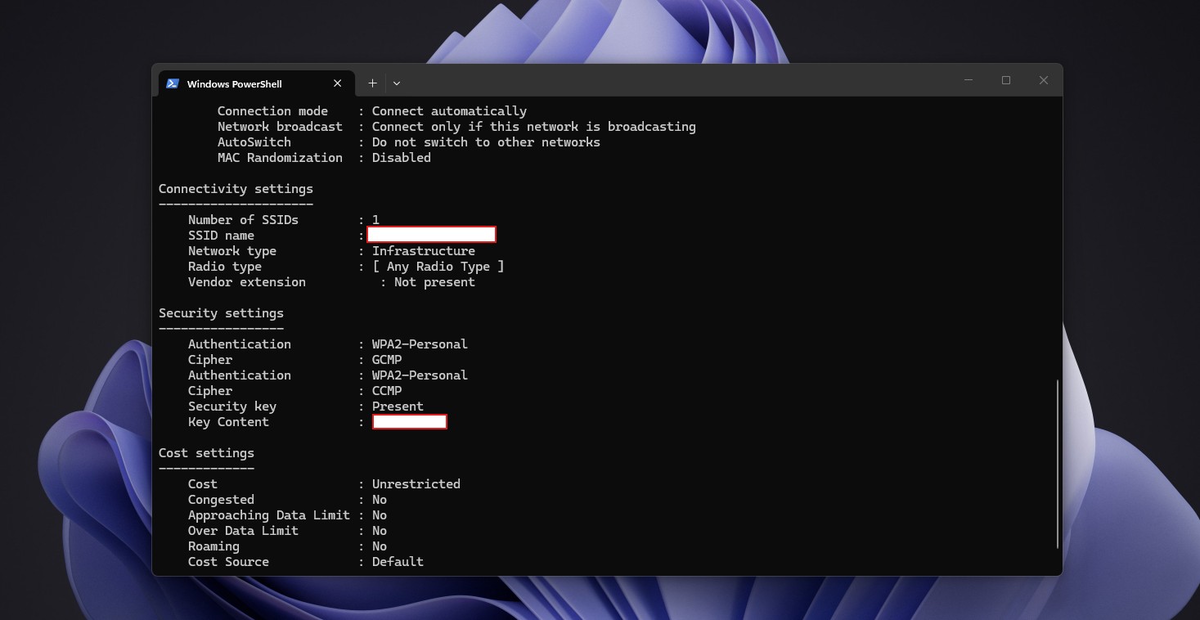
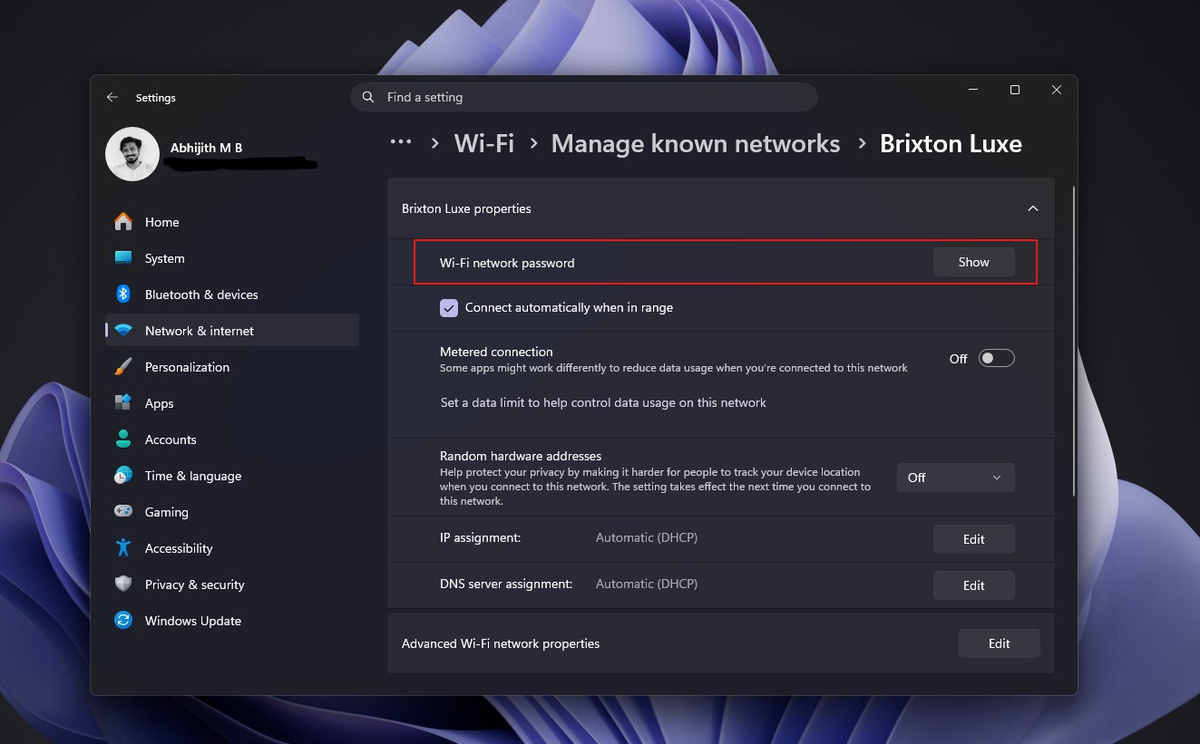
Да, пароль показывается. Но в Windows 11, если вы уже прошли экран входа, пароль любой известной сети можно найти в Параметры > Сеть и Интернет > Wi-Fi > Управление известными сетями. Затем выберите сеть и буквально нажмите Показать в разделе пароля Wi-Fi. Кстати, на Android есть такая же настройка. Так в чём смысл твита, кроме нагнетания страха?
Затем в посте история буфера обмена выглядит как кошмар. Это не так. Прежде всего, история буфера обмена (Win + V) по умолчанию отключена.
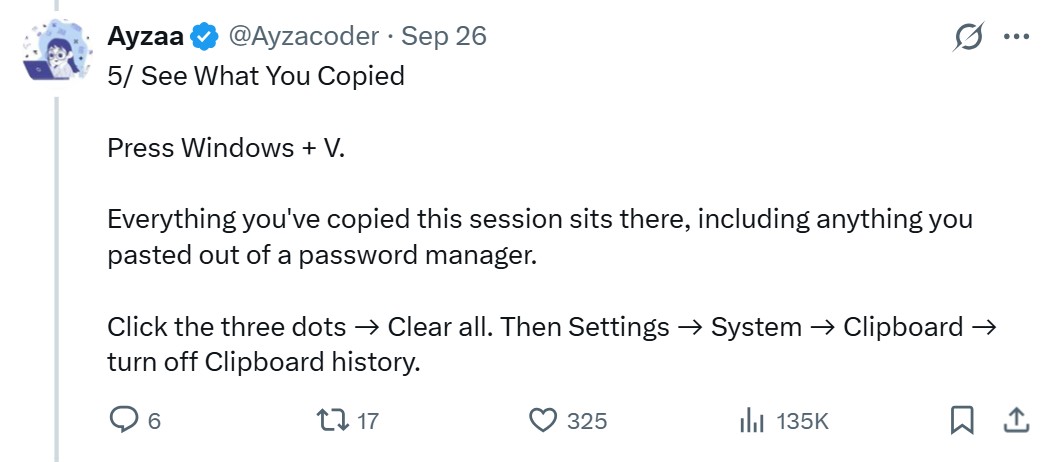
Она хранит максимум 25 записей и очищает незакреплённые элементы при перезапуске. Мы пользуемся Windows + V каждый день, и единственная претензия: 25 записей мало!
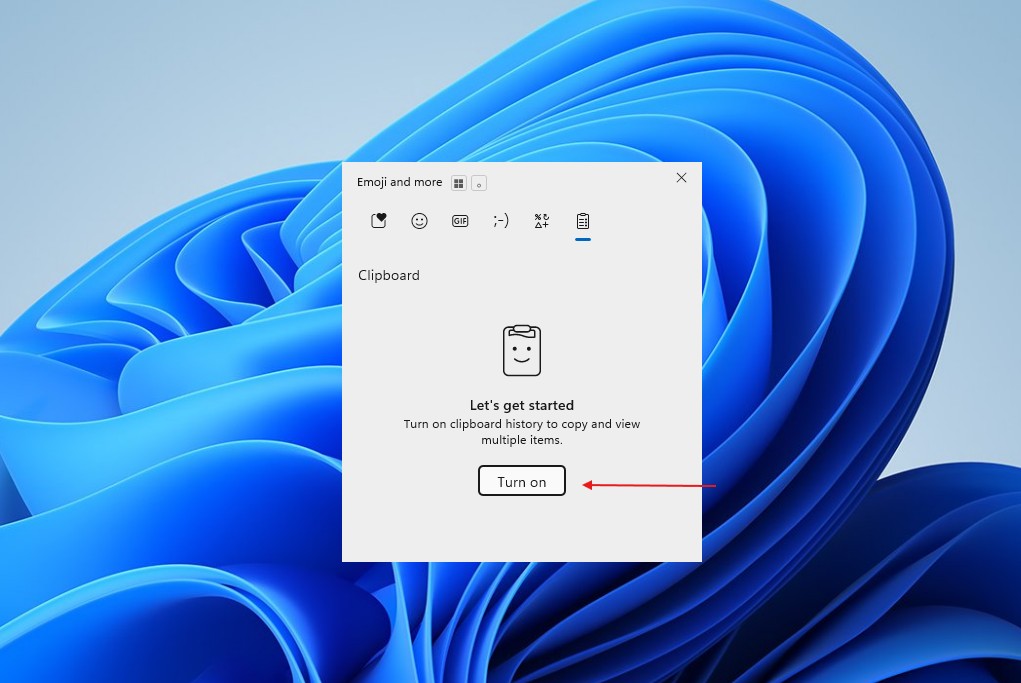
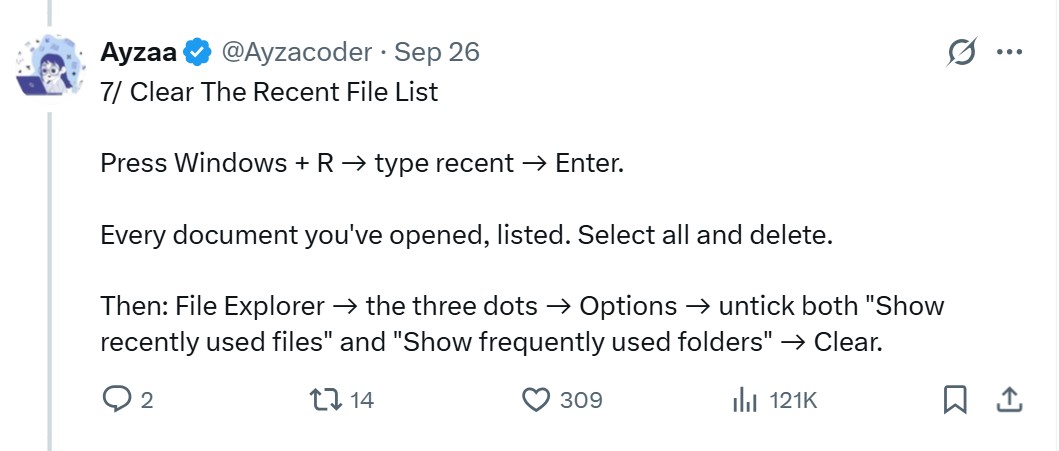
Наконец, папка Recent содержит ярлыки, а не копии ваших файлов, и приложения могут не записывать то, что вы открываете. Очищать её безопасно, а отключение "Показывать недавно использованные файлы" в параметрах Проводника останавливает появление новых записей.
Каждая ОС кэширует превью, а пугает здесь именно ИИ-агенты
Linux-десктопы хранят превью миниатюр в папке кэша внутри домашнего каталога, как определено стандартом миниатюр freedesktop.org. Apple предлагает приложениям Quick Look Thumbnailing и советует разработчикам Photos кэшировать миниатюры для плавной прокрутки, а в Android API миниатюр существует уже много лет.
Вывод прост: удалить файл и стереть все его следы, это две разные вещи. Windows хранит уменьшенные копии вашего изображения профиля, которые остаются даже после удаления оригинала, а туннелирование файловой системы может дать совершенно новому файлу дату создания только что удалённого.
Всё это нормально, пока мы не вспоминаем об ИИ-агентах, которые могут свободно работать на наших устройствах. Microsoft обещала сделать Windows 11 ОС для создания ИИ, с агентами, работающими с локальными файлами, и будет запрашивать согласие перед тем, как агент получит доступ к папкам вроде "Документы" и "Изображения". Компания также добавляет элементы управления, которые блокируют слежку приложений через камеру и микрофон.
Нет доказательств, что ИИ-агенты читают кэш миниатюр, но чем больше программ получают доступ к вашим локальным данным, тем важнее понимать, что происходит при нажатии Delete.
У очистки диска здесь есть пределы. Если нужно удаление криминалистического уровня, устаревшая утилита Microsoft SDelete перезаписывает удалённые данные в нераспределённом пространстве диска.
Вирусный пост отчасти прав в том, что Windows хранит кэш миниатюр после удаления исходного изображения. Но называть это миниатюрой "каждого фото, которое вы когда-либо удаляли", прямо вводит в заблуждение.
Само собой, по мере того как Windows, macOS и Linux передают всё больше наших файлов приложениям и ИИ-агентам, такая базовая вещь, как удаление файла, не должна ставить под угрозу приватность.
А вот тот самый безумный вирусный пост, с которого всё началось.
Пока нет комментариев. Будьте первым!